Kriittisen infrastruktuurin kameravalvonta sääntely ja viranomaisvaatimukset – NIS2 ja Tukes

Kriittisen infrastruktuurin kameravalvonta – sääntely ja viranomaisvaatimukset FAQ

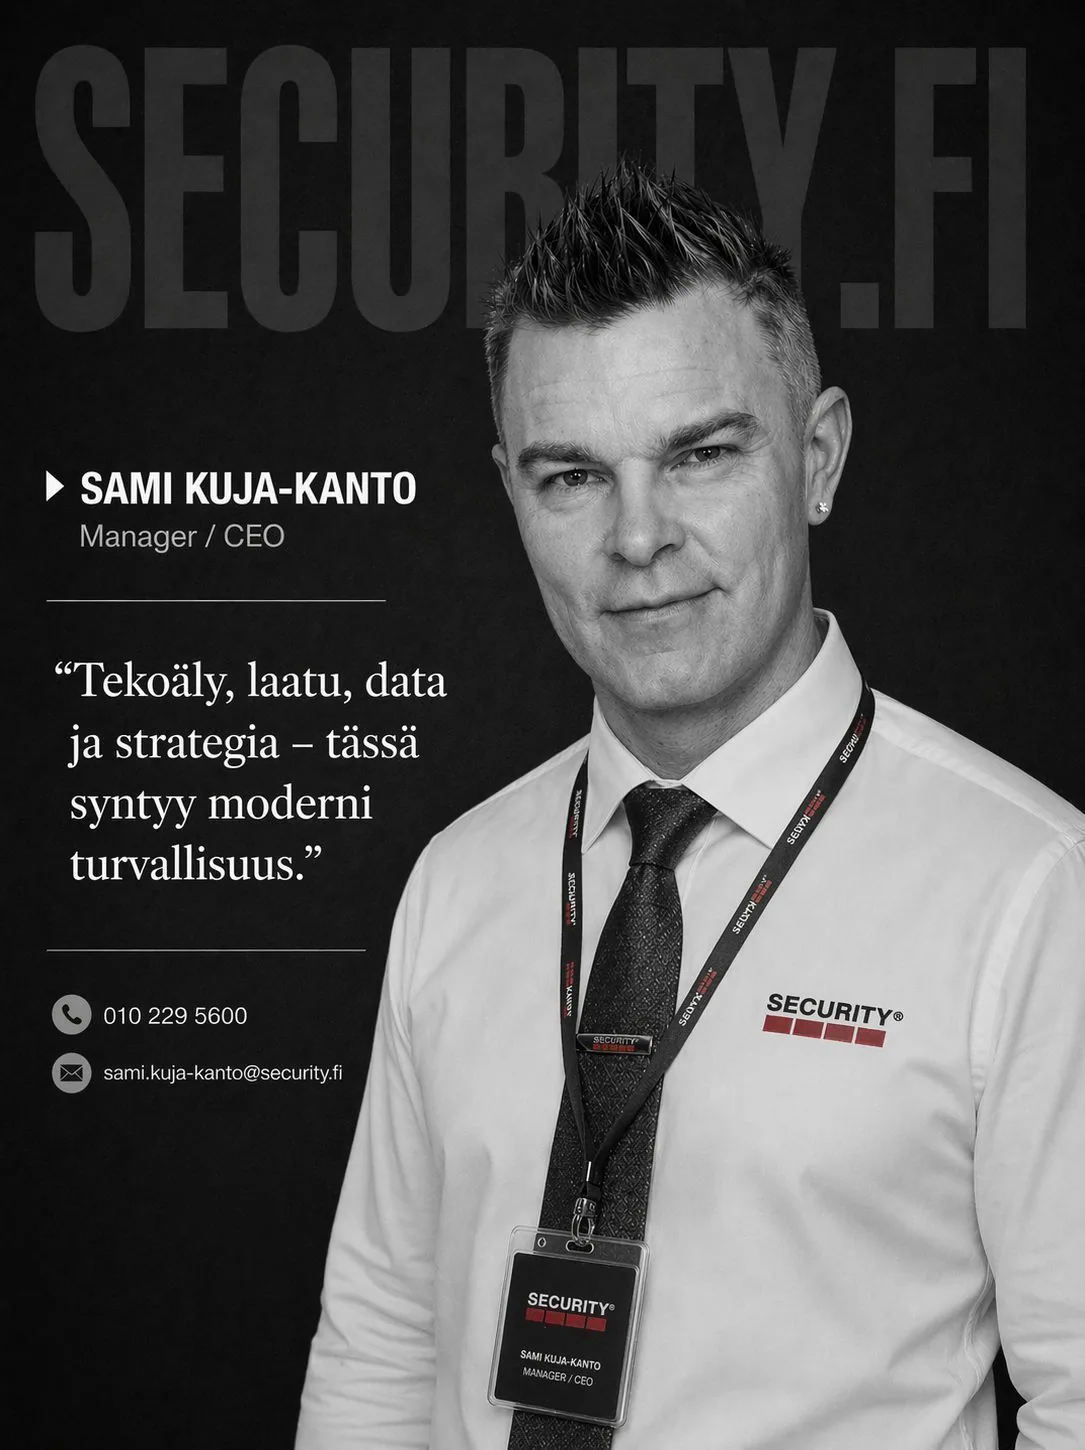
Sami Kuja-Kanto, CEO ja turvallisuusasiantuntija – Security.fi

Sami Kuja-Kanto

CEO & turvallisuusasiantuntija · Yli 20 vuotta kokemusta

Tutustu tiimiin →

Luottavat asiakkaamme

K-Market Hanski
Kuusakoski Recycling
Lassila & Tikanoja
Liedon Autopesu
Mattilan Taimistot
Kavalton Tila
Team FinnKane
SS-Truck Service
SEB
K-Market Hanski
Kuusakoski Recycling
Lassila & Tikanoja
Liedon Autopesu
Mattilan Taimistot
Kavalton Tila
Team FinnKane
SS-Truck Service
SEB

Miksi Security.fi

NIS2-direktiivi muutti kriittisen infrastruktuurin kameravalvonnan lain vaatimaksi turvallisuustoimenpiteeksi — ei valinnaiseksi lisäksi. Vaatimustenmukaisuus on jatkuva prosessi, jonka dokumentaatio on oltava esitettävissä 24 tunnin kuluessa pyydettäessä.

NIS2-sakko 10 M€ — vaatimustenmukaisuuteen investoidut 50 000 €/vuosi on parempi vaihtoehto

Kriittisen infrastruktuurin johdon on tehtävä investointipäätös: oikeat turvallisuustoimenpiteet nyt vai riskinhallinnassa laiminlyönnin seuraus myöhemmin.

Viranomaisyhteistyö sovitaan ennen poikkeamaa — ei sen aikana

Pelastuslaitoksen kameranäkymäoikeudet, poliisin tallenteen käsittely, NCSC-FI:n ilmoituskanava — kaikki sovittava etukäteen. Poikkeaman aikana ei ole aikaa improvisointiin.
Aiheeseen liittyvät

Security.fi

Varmista kriittisen infrastruktuurin kameravalvonnan vaatimustenmukaisuus

Käymme läpi NIS2-velvoitteet, viranomaistarkastukset ja GDPR-yhteensopivuuden. Saat selkeän suunnitelman – ilman sitoumuksia.

Luotettavaa kumppanuutta
Tuloksia ja kasvua
Räätälöity juuri sinun tarpeisiin

Kumppaneiden sertifioinnit ja hyväksynnät

NIS2
ONVIF
ISO 27001
ISO 27701
ISO 37301
CC EAL3+
CE
CSA Star Certification
ETSI EN 303 645
FCC
Underwriters Laboratories
NIS2
ONVIF
ISO 27001
ISO 27701
ISO 37301
CC EAL3+
CE
CSA Star Certification
ETSI EN 303 645
FCC
Underwriters Laboratories
Asiakaskokemukset

Mitä asiakkaamme kertovat

Kauppias, K-Market Hanski
“Tällaisessa päivittäistavarakaupassa ratkaisee käytännön toimivuus ja luotettavuus – ja juuri siksi olemme valinneet Security.fi:n pitkäaikaiseksi kumppaniksemme.”

Nina Puoskari

Kauppias, K-Market Hanski

Lue lisää →
Site Manager, Kuusakoski Recycling Turku
“Olemme olleet erittäin tyytyväisiä myös asiakaspalveluun. Kaikkiin kysymyksiimme on vastattu nopeasti ja ammattitaitoisesti, ja erityisesti ongelmatilanteissa asiakaspalvelu on toiminut ripeästi ja tehokkaasti.”

Esa Nikkanen

Site Manager, Kuusakoski Recycling Turku

Lue lisää →
Kavalton Tila Oy
“Securityltä olemme saaneet hyvää palvelua yrittäjältä – yrittäjälle. Kun kyseessä on kasvollinen yritys, niin kaikkien ongelmatilanteiden hoito on helppoa ja sujuvaa. Uusiin äly-kameroihin olemme olleet tosi tyytyväisiä.”

Taija Kavalto

Kavalton Tila Oy

Lassila & Tikanoja Oyj
“Hyvä järjestelmä, joka auttaa valvomaan isoa aluettamme. Asentajat olivat mukavia ja osasivat vastata kaikkiin kysymyksiimme!”

Sami Soini

Lassila & Tikanoja Oyj

Liedon Autopesu Oy
“Helppo käyttö sovelluksen kautta! Livekuva toimii kätevästi etänä ja näkee hyvin pimeässä. Hälytysjärjestelmä toimii hienosti ja antaa turvallisuuden tunnetta.”

Jari Vuorinen

Liedon Autopesu Oy

Team FinnKane Oy
“Moottorikameroiden ansiosta voimme inventoida pihalla olevat tuotteet etänä. Vaikka olisi pimeää näkyy kuva selkeänä ja tarkkana. Ei jää mitään arvailujen varaan.”

Timo Kallio

Team FinnKane Oy

Mattilan taimistot
“Vanhaan järjestelmääni verrattuna tämä tuli edullisemmaksi ja toimii paremmin.”

Linda Mattila

Mattilan taimistot

Tässä pitää olla kaikki kohillansa.

Pyydä maksuton tarjous

Maksuton kartoitus · Ei sitovaa sopimusta · Vastaamme nopeasti

Usein kysytyt kysymykset

Mitkä organisaatiot kuuluvat NIS2-direktiivin piiriin?
NIS2-direktiivin soveltamisala kriittiselle infrastruktuurille: Suuri soveltamisala (NIS2 voimaan Suomessa 2024; koskee: energiatuotanto ja -jakelu, vesihuolto ja jätevesi, liikenne ja logistiikka, terveydenhuolto, digitaalinen infrastruktuuri (pilvipalvelut, datakeskukset), julkishallinto, pankki- ja finanssiala, avaruusteollisuus); kynnysarvot (vähintään 250 henkilöä tai 50 M€ liikevaihto: olennaiset toimijat; 50–249 henkilöä tai 10–50 M€: tärkeät toimijat; kumpaakin koskee NIS2, mutta eri valvontateho); kriittisimmät (Suomessa: voimalaitokset, vesilaitos, televerkko, satamat, lentokenttät, sairaalat — kaikki NIS2:n ydinaluetta); toimijoille merkittävää (NIS2 velvoittaa: riskienhallinta, poikkeamailmoitus, turvallisuustoimenpiteet, toimitusketjun turvallisuus; kameravalvonta on osa fyysistä turvallisuutta → osa NIS2-vaatimustenmukaisuutta); epäselvyys (onko oma organisaatio NIS2:n alainen? — Kyberturvallisuuskeskus julkaisee toimialakohtaisia ohjeita; asiantuntija arvioi soveltamisalan tarvittaessa).
Mitä NIS2 konkreettisesti vaatii kameravalvonnalta?
NIS2:n konkreettiset kameravalvontavaatimukset: Artikla 21 turvallisuustoimenpiteet (riskien arviointi: kamerajärjestelmä osaksi riskianalyysiä; turvallisuuspolitiikka: kirjallinen, kattaa kameravalvonnan; tekninen turvallisuus: OT-separointi, salaus, 2FA; fyysinen turvallisuus: perimetrisuojaus kameralla; poikkeamien havaitseminen: kamera + SIEM; toipuminen: kamerajärjestelmän varmuuskopio); poikkeamailmoitus (vakava kamerapoikkeama: ilmoitettava Kyberturvallisuuskeskukselle; 24 h ennakkoilmoitus, 72 h raportti, 30 vrk loppuraportti; ei kaikkia kamera-hälytyksiä — vain operatiivisesti merkittävät); toimitusketjun turvallisuus (kameratoimittaja: NIS2:n mukaisen turvallisuuden varmistaminen; sopimuksessa: tietoturvavaatimukset; toimittajan auditointi: mahdollista); koulutus (henkilöstölle: kyberturvallisuustietoisuus; sisältää kamerajärjestelmän oikea käyttö); seuraamukset (NIS2-rikkomus: Kyberturvallisuuskeskus määrää sakkoja; olennaisille toimijoille: max 10 M€ tai 2 % liikevaihdosta).
Miten Tukes valvoo kriittisen infrastruktuurin kameravalvontaa?
Tukesin rooli kriittisen infrastruktuurin kameravalvonnan valvonnassa: Tukesin toimiala (Turvallisuus- ja kemikaalivirasto — kemikaalit, räjähdysaineet, painelaitteet, kaivokset, sähkölaitteet; ei suoraa kameravalvontavaltuutta, mutta valvoo laajemmin turvallisuusjärjestelmiä); Seveso-laitokset (vaarallisia kemikaaleja käsittelevät laitokset — turvallisuusselvitys Tukesille; turvallisuusselvitys sisältää: fyysinen turvallisuus, pääsyrajoitukset, poikkeamaprotokolla; kameravalvonta on osa fyysistä turvallisuutta — Tukes tarkastaa); ATEX (räjähdysvaarallisten tilojen valvonta: ATEX-hyväksytyt kamerat; Tukes tarkastaa ATEX-vaatimustenmukaisuuden); korkean jännitteen asennukset (sähkölaitos tai verkko-operaattori — Tukes valvoo; pääsyrajoitukset ja kameravalvonta kuuluvat turvallisuusjärjestelmään; Tukes-tarkastus: pääsyrajoitukset dokumentoitu, kamerat toiminnassa); NIS2 + Tukes (Tukes tarkastaa Seveso-laitokselle fyysisen turvallisuuden; Kyberturvallisuuskeskus tarkastaa kyberturvallisuuden — yhdessä: kokonaiskuva; koordinointi kahden viranomaisen välillä kasvaa).
Miten GDPR ja NIS2 sovitetaan yhteen kriittisen infrastruktuurin kameravalvonnassa?
GDPR:n ja NIS2:n yhteensovittaminen kriittisen infrastruktuurin kameravalvonnassa: jännitepiste (NIS2: laaja lokitus ja seuranta — enemmän dataa; GDPR: minimointiperiaate — vähemmän dataa; näennäinen ristiriita); ratkaisu (GDPR 6(1)(c): lakisääteinen velvoite — NIS2-vaatimustenmukaisuus on lakisääteinen velvoite; henkilötietoa saa käsitellä lakisääteisen velvoitteen täyttämiseksi; NIS2-lokitus on oikeutettu GDPR:n näkökulmasta); käytäntö (NIS2-vaatimukset: kirjataan turvallisuuspolitiikkaan ja tietosuojaselosteeseen; GDPR: minimoidaan silti tarpeettomat henkilötiedot; lokeihin kerätään vain NIS2:n edellyttämä — ei ylimääräistä; säilytysaika: NIS2:n vaatima + GDPR:n minimointiperiaate = pisin perusteltu); DPO:n rooli (DPO ja CISO yhteistyössä: NIS2-vaatimukset GDPR-yhteensopiviksi; ei konfliktia — koordinaatiota); DPIA (laajamittainen lokitus + AI-analytiikka: DPIA suositeltavaa; osoittaa, että GDPR on huomioitu NIS2:n vaatimuksissa).
Miten viranomaisyhteistyö järjestetään poikkeamatilanteessa?
Viranomaisyhteistyö poikkeamatilanteessa kriittisessä infrastruktuurissa: etukäteissuunnittelu (protokollat on sovittava ennen poikkeamaa — ei improvisisoida hätätilanteessa; kenen puhelinnumero? Missä järjestyksessä ilmoitetaan? Mihin kameranäkymä välitetään?); Kyberturvallisuuskeskus (NCSC-FI: NIS2-poikkeamailmoitukset; yhteystiedot etukäteen; 24 h ennakkoilmoitus vakavasta poikkeamasta; NCSC-FI voi tarjota teknistä tukea); poliisi (rikostutkinta: luvaton pääsy, sabotaasi; poliisin hälytyskeskus: 112 välittömässä vaarassa; kameranäkymä poliisille: sovittu etukäteen tai pyynnöstä; kameratallenne: säilytetty muokkaamattomana poliisin käyttöön); pelastuslaitos (hätätilanne: 112; kameranäkymä pelastuslaitokselle reaaliajassa: sovittava etukäteen; evakuointitieto: jäikö joku sisälle?); SUPO (kansallinen tiedusteluperusteinen uhka: SUPO informoitava; ei suora poikkeamailmoitus vaan NCSC-FI kautta; korkean riskin kriittinen infrastruktuuri: etukäteis-MOU SUPO:n kanssa).
Mitä dokumentaatiota kriittisen infrastruktuurin kameravalvonnasta vaaditaan?
Vaadittava dokumentaatio kriittisen infrastruktuurin kameravalvonnalle: turvallisuuspolitiikka (kirjallinen: kameravalvonnan tarkoitus, kattavuus, käyttöperiaatteet; CISO tai turvallisuuspäällikkö allekirjoittaa; päivitetään vuosittain; NIS2-vaatimustenmukaisuuden dokumentaatio); tietosuojaseloste (GDPR-pakollinen: rekisterinpitäjä, tarkoitus, oikeusperuste, tallennusaika, oikeudet; kamera + LPR + AI-analytiikka: kaikki mainittuna; henkilöstölle, vierailijoille, toimittajille: saatavilla); kamerakartta (missä kamerat, mihin suuntaan, mitä kuvaa; ylläpidetty ajan tasalla; Kyberturvallisuuskeskukselle tai auditoijalle esitettävä); hälytysprotokollat (kirjallinen: jokainen hälytyskategoria, ketä hälytätään, missä järjestyksessä, mitä tehdään; testataan säännöllisesti; NIS2-poikkeamaprotokolla erikseen); audit trail -lokituspolitiikka (mitä lokitetaan, miten suojataan, kauanko säilytetään; kirjallinen; NIS2-vaatimustenmukaisuuden osoitus); toipumissuunnitelma (kamerajärjestelmä osana BCP/DRP; RTO, RPO; varmuuskopiointikäytäntö; testattu).
Miten kameravalvonnan viranomaisyhteistyö järjestetään etukäteen?
Etukäteinen viranomaisyhteistyön järjestäminen kriittisessä infrastruktuurissa: MOU tai sopimus (Memorandum of Understanding: poliisin, pelastuslaitoksen, NCSC-FI:n, SUPO:n kanssa; sovitaan: miten kameranäkymä jaetaan hätätilanteessa, kenen oikeuttama, missä yhteydessä); tekninen valmius (hälytyskeskus: valmis välittämään kameranäkymän viranomaiselle; turvallisuuspäällikön mobiili: videostream jaettavissa suoraan; no. nimetty yhteyspiste: CISO tai turvallisuuspäällikkö, kuka vastaa kamera-asioihin viranomaisyhteistyössä); harjoitukset (yhteisharjoitus viranomaisten kanssa: vuosittain; kameravalvonta osana harjoitusta; miten kameranäkymä välitetään pelastuslaitokselle? — harjoiteltu etukäteen); sensitiivisyys (kriittisen infrastruktuurin kameranäkymä: arkaluonteinen; vain tarvittava viranomainen saa; ei yleistä jakelua; loki kaikesta jakamisesta); kansainvälinen (kansainvälinen organisaatio tai EU-toimija: ENISA tai naapurimaan NCSC — yhteistyökanavat olemassa; Suomi: NCSC-FI on kansainvälisten yhteistyökanavien solmupiste).
Miten kameravalvonta todistaa NIS2-vaatimustenmukaisuuden auditoinnissa?
NIS2-vaatimustenmukaisuuden todistaminen auditoinnissa kameravalvonnalla: mitä auditoija tarkastaa (onko kameravalvonta osa riskianalyysiä? On.; onko turvallisuuspolitiikka kirjallinen? On.; onko lokitus NIS2:n mukainen? On.; onko OT-separointi tehty? On.; onko hälytysprotokolla testattu? On.; onko toipumissuunnitelma olemassa ja testattu? On.); vaatimustenmukaisuusmatriisi (kameravalvonnan NIS2-vaatimusten toteuttaminen taulukko: jokainen vaatimus, status, dokumentaatio, vastuuhenkilö; CISO ylläpitää; auditoijalle avattavissa nopeasti); audit trail -näyttö (lokikirja: osoittaa, että hälytykset on havaittu, kirjattu, reagoitu; reagointiaika: alle vaaditun; kaikki dokumentoitu; auditoija katsoo lokit — näkee toiminnan käytännössä); puutteet (auditoija löytää puutteen: korjaava toimenpide; aikataulu; seurantatarkastus; ei odoteta täydellisyyttä — osoitetaan aktiivinen kehitys); sertifiointi (ISO 27001: kattaa paljon NIS2:n teknisistä vaatimuksista; auditoija: ISO 27001 -sertifioitu organisaatio → NIS2-vaatimustenmukaisuuden osoitus helpottunut).
Mitä tapahtuu NIS2-rikkomuksen yhteydessä?
NIS2-rikkomus kriittiselle infrastruktuurille: Kyberturvallisuuskeskuksen valtuudet (NCSC-FI: voi tarkistaa, vaatia selvitystä, antaa kehotuksia; olennaiset toimijat: voi peruuttaa sertifioinnin tai liiketoimintaoikeuden väliaikaisesti; tietoturvarikkomus: voi määrätä rangaistusmaksun); sakkoasteikko (olennaisille toimijoille: max 10 M€ tai 2 % edellisen vuoden liikevaihdosta — kumpi suurempi; tärkeille toimijoille: max 7 M€ tai 1,4 % liikevaihdosta; Suomi: täsmällinen implementointi kansallisessa laissa); kamerajärjestelmän osalta (kameravalvonnan puute tai haavoittuvuus, joka johti vakavaan poikkeamaan: osa kokonaisriskinhallinnan laiminlyöntiä; ei pelkästään kameravalvonnan yksittäinen rikkomus — kokonaiskuva); ennaltaehkäisy (paras strategia: proaktiivinen vaatimustenmukaisuus; konsultoi CISO, juristi, tietosuoja-asiantuntija; NCSC-FI:n ohjeet: seurattava ja sovellettava; 10 M€ sakko vs. 50 000 €/vuosi vaatimustenmukaisuuteen — laskenta on selvä).
Miten kriittisen infrastruktuurin kameravalvonnan vaatimustenmukaisuus pidetään ajan tasalla?
Vaatimustenmukaisuuden ylläpito kriittisen infrastruktuurin kameravalvonnassa: sääntelyn muutoksen seuranta (NIS2 on uusi — ohjeet täsmentyvät; NCSC-FI, Tukes, Tietosuojavaltuutettu: julkaisut seurattava; juristi tai konsultti: toimialakohtaiset päivitykset); vuosikatselmus (kameravalvonnan NIS2-vaatimustenmukaisuus: vuosittainen katselmus; CISO johtaa; tarkistaa: kaikki vaatimukset täytetty, dokumentaatio ajan tasalla, lokituspolitiikka voimassa); sisäinen auditointi (kvartaaliittain tai puolivuosittain; CISO tai nimetty tarkastaja; löydöt: korjaava toimenpide; raportti johtoryhmälle); ulkoinen auditointi (1–2 kertaa vuodessa; riippumaton tietoturvayhtiö tai NIS2-asiantuntija; ISO 27001 -auditointi: kattaa paljon NIS2:sta; NCSC-FI:n tarkastus: valmistaudutaan etukäteen); toimittajan vaatimustenmukaisuus (kameratoimittaja: sertifioinnit voimassa?; uusi lainsäädäntö: toimittaja päivittänyt järjestelmän?; sopimuksessa: vaatimustenmukaisuusvelvoite toimittajalle; vuosikatselmus toimittajasuhteeseen).

Lähteet

Tällä sivulla esitetyt oikeudelliset velvoitteet perustuvat seuraaviin säädöksiin. Lähteet tarkistettu . Sivu ei korvaa oikeudellista neuvontaa.

Lainsäädäntö & viranomaisvaatimukset

GDPR – General Data Protection Regulation
Tietosuojavaltuutetun toimisto
Poliisihallitus
KKV – Kilpailu- ja kuluttajavirasto
Hätäkeskuslaitos 112
Eduskunta turvallisuuden tekijänä
Etähallinta 24/7
Luotettava kumppani – Vastuu Group
GDPR – General Data Protection Regulation
Tietosuojavaltuutetun toimisto
Poliisihallitus
KKV – Kilpailu- ja kuluttajavirasto
Hätäkeskuslaitos 112
Eduskunta turvallisuuden tekijänä
Etähallinta 24/7
Luotettava kumppani – Vastuu Group

Ota yhteyttä

Nopein kanava — yhteydenotto­lomake

Vastaamme yhteydenottopyyntöihin nopeasti. Lomakkeen kautta saat vastauksen työpäivän aikana.